Securitatea access point-urilor WiFi – Soluția inteligentă pentru rețelele business performante
Securitatea rețelelor WiFi este una dintre cele mai neglijate părți ale infrastructurii unei firme, deși rețeaua fără fir este adesea cea mai ușor de atins din exterior. Access point-urile sunt echipamentele care permit conectarea dispozitivelor mobile și a laptopurilor la rețeaua locală, extind aria de acoperire și deservesc simultan mulți utilizatori. În birouri, hoteluri, magazine sau instituții, ele sunt indispensabile, dar sunt și o ușă de intrare: un access point configurat superficial poate oferi unui atacator acces la date, camere, imprimante sau servere.
Vestea bună este că majoritatea problemelor se pot evita cu câteva măsuri clare, aplicate din start. În ghidul de mai jos explicăm riscurile cele mai frecvente, cele 10 măsuri pe care le recomandăm și greșelile pe care le vedem des în teren.
Riscurile principale la o rețea WiFi neprotejată
Cele mai multe incidente nu pornesc de la atacuri sofisticate, ci de la lucruri simple. Setările din fabrică (nume de rețea, parolă, cont de administrator) sunt cunoscute și pot fi găsite rapid online. Criptarea veche, precum WEP sau WPA, poate fi spartă în foarte scurt timp. Un firmware neactualizat lasă deschise vulnerabilități deja publice, iar un access point instalat în birou de cineva fără autorizare („rogue AP”) poate crea o intrare neobservată în rețea.
Alte două probleme apar la configurare: rețeaua pentru vizitatori lăsată în aceeași zonă cu rețeaua internă și lipsa segmentării traficului, care permite unui dispozitiv compromis să ajungă ușor la date sensibile.
10 măsuri pentru securitatea rețelelor WiFi
1. Schimbă setările implicite
Primul pas este să înlocuiești numele implicit al rețelei (SSID), parola de administrare și, dacă se poate, numele contului de administrator. Un SSID care trădează modelul echipamentului ajută un atacator să afle ce vulnerabilități să încerce. Alege un nume neutru și o parolă de administrare diferită de cea a rețelei.
2. Folosește criptare modernă: WPA3 sau WPA2/WPA3 Enterprise
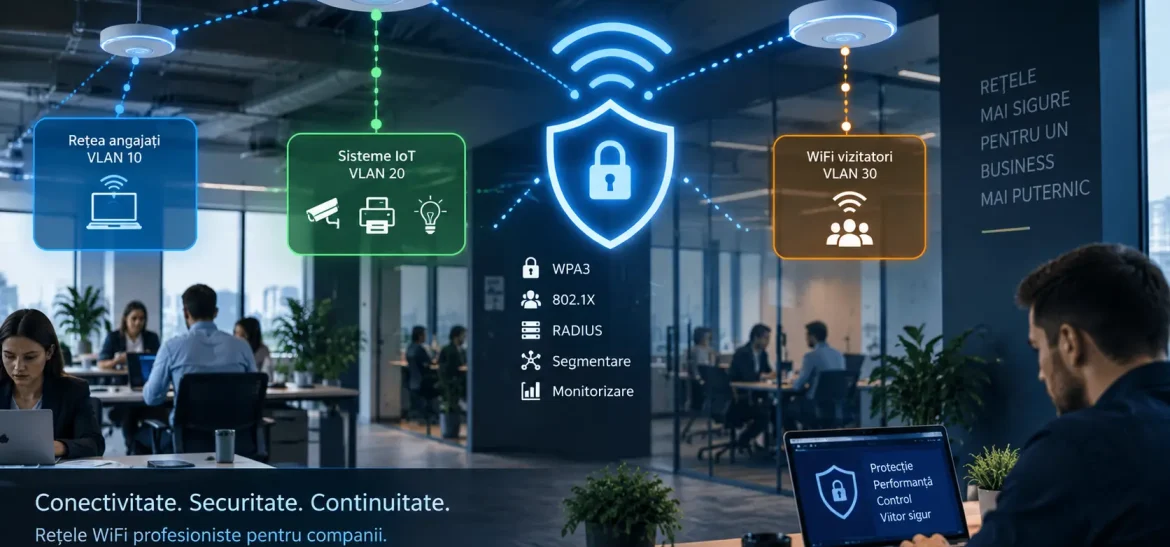
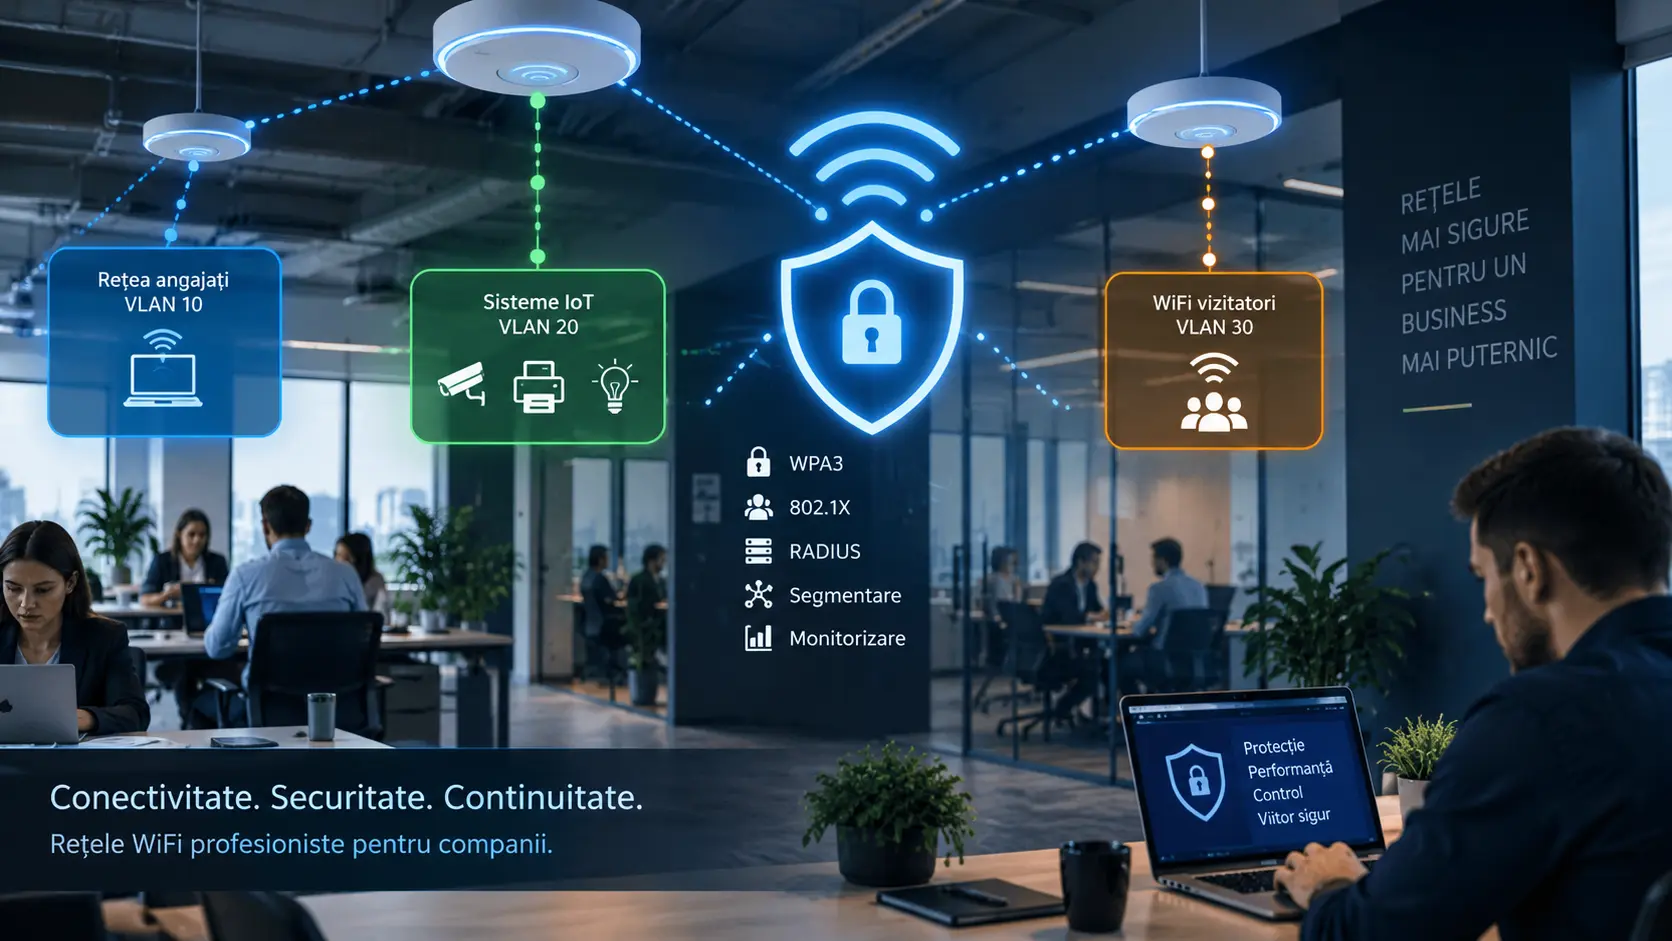
Activează WPA3 acolo unde echipamentele îl suportă, iar în rest WPA2 cu AES. Nu folosi rețele fără parolă sau cu criptare veche. În mediile de firmă merită varianta Enterprise (autentificare 802.1X cu server RADIUS), în care fiecare angajat are propriile credențiale, deci poți elimina accesul unui singur om fără să schimbi parola pentru toți. În banda de 6 GHz folosită de WiFi 6E și WiFi 7, WPA3 este oricum obligatoriu.
3. Parole lungi și unice
Pentru rețeaua WiFi și pentru panoul de administrare, alege parole lungi (fraze de mai multe cuvinte) și diferite între ele. Lungimea contează mai mult decât complexitatea. Parola rețelei se schimbă atunci când pleacă cineva din firmă sau când există suspiciuni, nu neapărat la intervale fixe. Evită aceeași parolă pe toate access point-urile.
4. Actualizează firmware-ul
Producătorii publică periodic actualizări care corectează vulnerabilități. Verifică site-ul producătorului sau platforma de management și instalează patch-urile de securitate imediat ce apar. Dacă un echipament nu mai primește actualizări, este un motiv serios să-l înlocuiești.
5. Segmentează rețeaua cu VLAN-uri
Împarte rețeaua în zone separate: una pentru angajați, una pentru vizitatori, una pentru dispozitive IoT și una pentru camere sau alte sisteme de securitate. Dacă un dispozitiv este compromis, atacatorul rămâne în zona lui și nu ajunge la restul infrastructurii. Pentru camere, vezi și ghidul despre cablare și rețea pentru camere de supraveghere.
6. Izolează rețeaua pentru vizitatori
Rețeaua guest trebuie separată de cea internă, cu izolarea clienților între ei și cu acces doar la internet. Un portal captiv (pagina de autentificare) permite condiții de acces și limitare de timp sau de viteză. Dacă păstrezi loguri cu date despre utilizatori, se aplică regulile GDPR.
7. Dezactivează funcțiile de care nu ai nevoie
WPS (conectarea cu PIN sau buton) are puncte slabe cunoscute, deci este recomandat să fie oprit. La fel, dezactivează administrarea de la distanță, dacă nu este necesară, și restricționează accesul la panoul de configurare doar către rețeaua de management sau către persoanele autorizate.
8. Detectează access point-urile neautorizate
Un access point conectat de un angajat la o priză de rețea sau unul fals, care imită rețeaua firmei, poate expune traficul. Multe echipamente profesionale au funcții de detectare automată a dispozitivelor neautorizate. Dacă le ai, activează-le și verifică alertele.
9. Monitorizează și fă audit periodic
Verifică periodic logurile, lista dispozitivelor conectate și starea access point-urilor. Un audit de securitate (verificarea configurației, a criptării, a segmentării și a versiunilor de firmware) ar trebui făcut cel puțin o dată pe an și după orice modificare importantă a rețelei.
10. Folosește management centralizat și păstrează backup
Cu management centralizat (de exemplu platforme precum UniFi, TP-Link Omada, Aruba, Cisco Meraki sau Cambium cnMaestro) administrezi toate access point-urile din același loc: actualizări, politici, monitorizare. După fiecare modificare importantă, salvează o copie a configurației, ca să poți reveni rapid dacă apare o problemă. Securizează și contul de administrare al platformei cu autentificare în doi pași.
Tehnologii moderne care ajută securitatea rețelelor WiFi
Echipamentele profesionale actuale vin cu funcții care ușurează mult munca administratorului: detectarea automată a access point-urilor neautorizate, portaluri captive pentru vizitatori, integrare cu firewall-ul și cu soluții de monitorizare a traficului, precum și management din cloud, inclusiv pentru rețele mesh. Dacă pregătești o rețea nouă, merită să alegi echipamente cu asemenea funcții, mai ales dacă te gândești la WiFi 7 pentru companii sau la o platformă care unește rețeaua și camerele, precum Hikvision LinkVu.
Greșeli frecvente în administrarea access point-urilor
O greșeală des întâlnită este instalarea access point-urilor fără testarea acoperirii, ceea ce lasă zone slabe sau suprapuneri, dar și locuri în care semnalul „iese” mult în afara clădirii. Alta este expunerea interfeței de administrare la internet, fără restricții. A treia este folosirea aceleiași parole pe toate dispozitivele.
Configurarea rapidă, fără audit și fără izolarea rețelelor, face ca dispozitivele personale ale clienților sau ale angajaților să devină un risc pentru sisteme critice, de la camere la sisteme de control acces. Pentru informații generale despre securitatea cibernetică poți consulta și site-ul DNSC.
Securitatea rețelelor WiFi la birou și acasă
Principiile sunt aceleași, indiferent dacă vorbim de o firmă sau de o locuință mare: criptare modernă, parole puternice, firmware actualizat și separarea dispozitivelor inteligente de cele cu date personale. În firme, diferența o fac auditul periodic și segmentarea traficului, care protejează datele personale și pe cele profesionale.
Securitatea rețelelor WiFi Satu Mare: audit, configurare și mentenanță
Pentru securitatea rețelelor WiFi Satu Mare oferim audit al rețelei existente, reconfigurare a access point-urilor, segmentare cu VLAN, rețele separate pentru vizitatori și mentenanță periodică. Pornim de la o vizită, verificăm ce este în rețea și îți spunem concret ce este de corectat și în ce ordine. Dacă ai nevoie și de o rețea nouă, găsești detalii despre rețele WiFi pentru firme din Satu Mare.
Securitatea rețelelor WiFi Timișoara: consultanță pentru firme
Echipa noastră este stabilită în județul Timiș, în Dumbrăvița, în apropiere de Timișoara, deci pentru securitatea rețelelor WiFi Timișoara putem interveni rapid la fața locului. Lucrăm cu birouri, hoteluri, spații comerciale și instituții, iar proiectele din Arad și Reșița urmează același proces: audit, recomandări clare, implementare și verificări periodice.
Concluzie
Securitatea rețelelor WiFi nu este un lux, ci o condiție pentru orice firmă care depinde de conexiune și de date. Cele 10 măsuri de mai sus (setări schimbate, criptare modernă, parole lungi, actualizări, segmentare, izolarea vizitatorilor, funcții inutile oprite, detectarea access point-urilor neautorizate, audit periodic și management centralizat) aduc împreună un nivel bun de protecție, fără investiții uriașe.
Pentru audit sau consultanță, scrie-ne la contact@intelligent-business.ro Echipa Intelligent Business îți oferă o evaluare gratuită și o ofertă personalizată.
Hikvision LinkVu: ghid 2026 pentru rețea, Wi-Fi și camere
WiFi 7 Satu Mare și Timișoara: ghid pentru companii
Sisteme detecție incendiu Satu Mare | Soluții pentru firme
Rețele WiFi Satu Mare – soluții profesionale pentru firme
Securitate control acces: 3 greșeli de evitat în 2026
Hik-Connect 7: HIKO AI pentru camere Hikvision
Rețele WiFi pentru școli și instituții: ghid 2026
Rețele WiFi pentru firme: ghid de proiectare 2026